-
Agentisches vs. klassisches Pentesting: Warum ein jährlicher Sicherheitstest nicht mehr reicht
KI-Agenten verlassen gerade die Experimentierphase. Im Finanzsektor analysieren bereits spezialisierte Agenten Märkte, unterstützen die Betrugserkennung und automatisieren Compliance-Prozesse. In anderen Unternehmen werden ganze Workflows auf mehrere spezialisierten Agenten verteilt. Software wartet längst nicht mehr nur auf Eingaben: Sie beobachtet, entscheidet und handelt selbstständig. Für die IT-Sicherheit hat diese Entwicklung zwei Seiten. Auf der einen Seite gewinnen Security-Teams mehr Automatisierungsmöglichkeiten im Angriffs- und Schwachstellenmanagement. Auf der anderen Seite wachsen dieselben Möglichkeiten auch bei Angriffstechniken. Laut der Darktrace-Studie „The State of AI Cybersecurity 2026“ berichten bereits 87 Prozent der befragten Unternehmen von einem Anstieg KI-gestützter Angriffe. Diese Entwicklung verändert vor allem die Angriffsgeschwindigkeit. Schwachstellen lassen sich schneller finden, Angriffsschritte automatisiert vorbereiten und…
-
Privilegierte Zugriffe: Warum Admin-Rechte für KRITIS zum Kontrollrisiko werden
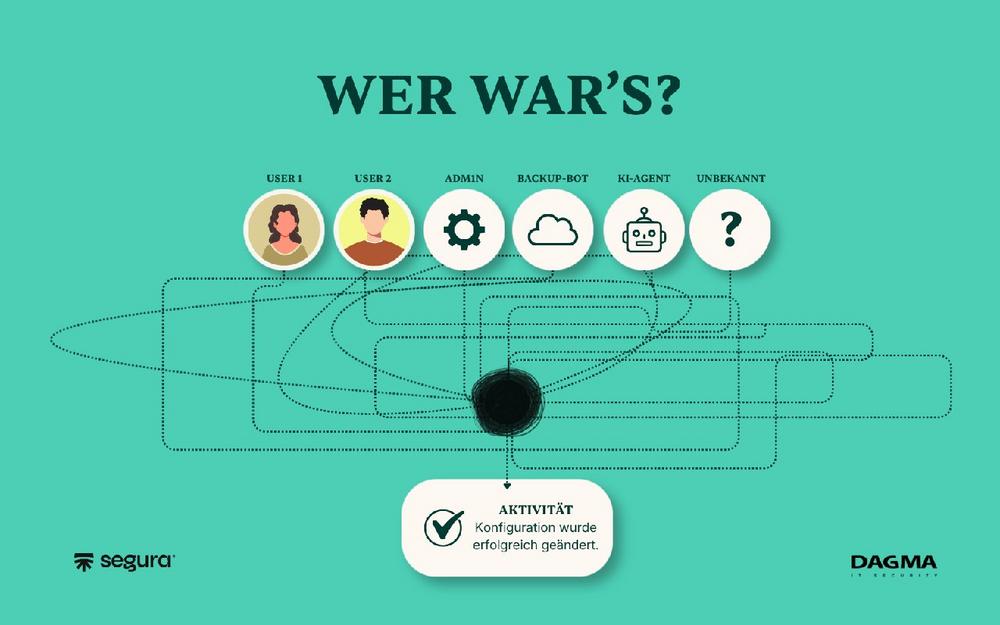
. Wer steckt hinter „admin“? Admin-Rechte sind in KRITIS unvermeidbar. Ohne sie lassen sich Systeme nicht warten, Störungen nicht beheben oder Konfigurationen ändern. Zum Risiko werden sie, wenn sie dauerhaft bestehen oder sich selbst einfache Fragen nicht mehr beantworten lassen: Wer durfte wann worauf zugreifen? Und was wurde während dieses Zugriffs gemacht? In KRITIS-Umgebungen kann das schnell kompliziert werden: Systeme laufen rund um die Uhr, Teams arbeiten im Schichtbetrieb und nicht jeder Zugriff erfolgt vom festen Büroarbeitsplatz aus. Für Wartungen kommen externe Spezialisten hinzu und bei Störungen müssen Techniker kurzfristig auf Systeme zugreifen. Dazu kommen Service Accounts, Notfallzugänge oder gemeinsam genutzte Konten. Ein Benutzername wie „admin“ hilft bei der späteren…
-
Preemptive Cybersecurity: Früher eingreifen statt nur schneller reagieren
Preemptive Cybersecurity verändert die Rolle des Verteidigers Security-Teams haben in den vergangenen Jahren vor allem eines gelernt: genauer hinzusehen. Mehr Telemetrie, bessere Detection-Methoden und eine stärkere Vernetzung von Security-Daten sollen helfen, Angriffe möglichst schnell zu erkennen. Das funktioniert. Es hat allerdings einen Nebeneffekt: Mehr Sichtbarkeit produziert zunächst mehr Informationen. Diese müssen gesammelt, korreliert, bewertet und im richtigen Moment in eine Entscheidung übersetzt werden. Gerade in größeren Umgebungen kann zusätzliche Detection deshalb auch mehr SIEM-Volumen, neue Regeln und zusätzlichen Aufwand bedeuten. Die nächste Entwicklungsstufe der Cybersecurity sollte deshalb weniger davon geprägt sein, noch mehr zu beobachten. Sie sollte stärker darauf ausgerichtet sein, die Handlungsmöglichkeiten eines Angreifers aktiv zu beeinflussen. Gartner bezeichnet…
-
Warum PAM der Geheimtipp für DORA sein könnte
Wer über DORA (den Digital Operational Resilience Act) spricht, spricht häufig über die zahlreichen, neuen regulatorischen Vorgaben an die eigene IT-Sicherheit. Tatsächlich geht es dabei weniger um neue Technologien als um die Frage, wie Sicherheitsmaßnahmen nachgewiesen werden müssen. Investitionen in mehrere Sicherheitstechnologien bedeuten deshalb noch lange keine bessere DORA-Compliance. Fakt ist: Es reicht nicht mehr aus, Sicherheitsmaßnahmen lediglich zu dokumentieren. Entscheidend ist, ob jederzeit belegt werden kann, dass kritische Systeme kontrolliert, privilegierte Zugriffe nachvollziehbar und Sicherheitsprozesse wirksam umgesetzt wurden. Diese Nachvollziehbarkeit entscheidet über erfolgreiche Audits. DORA ist vor allem eine Nachweis-Verordnung DORA schreibt bewusst keine konkreten Technologien vor. Stattdessen definiert die Verordnung Anforderungen an Risikomanagement, Incident Response, Drittparteienmanagement, Resilienztests und…
-
IT-Sicherheit braucht weniger Angst
Cybersecurity ist längst kein reines IT-Thema mehr – sie ist ein permanenter Wettkampf. Auf der einen Seite stehen Angreifer, die mit immer neuen Methoden versuchen, Sicherheitslücken auszunutzen und sich Vorteile zu verschaffen. Auf der anderen Seite kämpfen Security-Teams und CISOs darum, Risiken zu bewerten, Compliance-Anforderungen zu erfüllen und ihre Organisationen resilient aufzustellen. Jede neue Schwachstelle, jede veröffentlichte Angriffstechnik und jede regulatorische Vorgabe erhöhen den Druck, schneller und präziser zu reagieren. Oft fehlt dabei genau das, was für gute Entscheidungen am wichtigsten wäre: Zeit und Orientierung. Denn unter hohem Zeitdruck werden Informationen zu schnell verarbeitet, Entscheidungen häufiger auf Basis unvollständiger Daten getroffen und Risiken schwerer eingeordnet. Genau diese Dynamik eröffnet Angreifern…
-
Mehr Sichtbarkeit bedeutet nicht automatisch mehr Klarheit
Noch nie gab es so viele Möglichkeiten, Transparenz über die eigene IT-Landschaft zu schaffen. Asset-Management, Schwachstellen-Scanner, Pentests und moderne Security-Plattformen liefern inzwischen eine Vielzahl an Informationen über Systeme, Anwendungen und potenzielle Risiken. Doch obwohl mehr Daten verfügbar sind als je zuvor, fällt es vielen zunehmend schwerer, die tatsächlich kritischen Risiken zu identifizieren. Die Herausforderung ist dabei längst nicht mehr fehlende Sichtbarkeit allein. Vielmehr geht es darum, aus einer stetig wachsenden Menge an Informationen diejenigen Risiken herauszufiltern, die tatsächlich relevant und ausnutzbar sind. Besonders sichtbar wird das in dezentralen Unternehmensstrukturen. Viele Unternehmen verfügen über mehrere Marken, Tochtergesellschaften und gewachsene IT-Landschaften. Neben den bekannten Systemen existieren alte Domains, Cloud-Projekte, Lieferantenportale oder Anwendungen…
-
Digitale Souveränität beginnt bei Identitäten
Digitale Souveränität endet für viele Organisationen genau dort, wo sie eigentlich beginnen sollte: bei Identitäten. Viele Diskussionen hinterfragen zwar Abhängigkeiten bei Cloud, Infrastruktur und Daten, erwähnen zentrale Identitätsplattformen aber häufig nicht im selben Atemzug. Dabei steuern gerade diese den Zugriff auf Anwendungen, Informationen und digitale Geschäftsprozesse. Zwischen proprietären Plattformen mit langfristigen Abhängigkeiten und selbst betriebenen Open-Source-Lösungen mit hohem Betriebsaufwand suchen viele Organisationen nach einem pragmatischen Mittelweg. Sie suchen nach einer Alternative, die User-Accounts von Mitarbeitenden, Geschäftspartnern und Kunden sicher verwaltet und gleichzeitig mit regulatorischen Anforderungen, Sicherheitsvorgaben und wachsenden Integrationsanforderungen kompatibel ist. Mit Bare.ID erweitert die DAGMA GmbH ihr Portfolio um einen Hersteller für Identity & Access Management (IAM), der genau…
-
KEB Hana Bank (D) AG setzt auf das Security Operations Center von DAGMA
Banken müssen heute nicht nur Angriffe erkennen. Sie müssen nachweisen können, dass Erkennung, Bewertung und Reaktion auch unter regulatorischen Anforderungen belastbar funktionieren. Banken verarbeiten täglich hochsensible Informationen, die tiefe Einblicke in finanzielle Verhältnisse und persönliche Lebensumstände ermöglichen. Gerade im Finanzsektor wächst daher der Druck, Sicherheitsvorfälle nicht nur technisch zu erkennen, sondern Prozesse belastbar und nachvollziehbar aufzubauen. Mit DORA rückt dabei vor allem die operative Reaktionsfähigkeit in den Fokus. Erkennung, Bewertung und Reaktion müssen im Alltag zuverlässig funktionieren – nicht nur auf dem Papier. Die KEB Hana Bank (D) AG hat sich deshalb für das Security Operations Center (SOC) von DAGMA entschieden. Warum Security heute ein Betriebsproblem ist Viele Unternehmen verfügen…
-
Die gefährlichsten Systeme sind oft die, die niemand mehr kennt
KI beschleunigt Aufklärung und Angriffsvorbereitung Die Debatte über künstliche Intelligenz in der Cybersecurity folgt oft einem vertrauten Muster. Es geht um autonome Hacker-Agenten, selbststeuernde Schadsoftware oder vollständig automatisierte Angriffsketten. Das klingt spektakulär. Die eigentliche Veränderung hat allerdings bereits begonnen. Denn KI macht Cyberangriffe nicht zwingend intelligenter. Sie macht sie skalierbar. Die entscheidende Fähigkeit moderner Angreifer besteht nicht mehr nur darin, einzelne Sicherheitslücken zu finden. Entscheidend wird die Fähigkeit, gleichzeitig tausende potenzielle Ziele zu analysieren, Veränderungen zu beobachten und verwertbare Schwachstellen automatisiert zu priorisieren. Aufklärung, Systemerkennung und Angriffsvorbereitung entwickeln sich zunehmend zu industriellen Prozessen. Und damit verändert sich eine zentrale Annahme vieler Sicherheitsstrategien: die Vorstellung, dass unbekannte Systeme lediglich organisatorische Schwächen…
-
KI-Agenten, Bots, APIs: Warum PAM plötzlich zum Kontrollzentrum moderner Identitäten wird
Es gibt einen Denkfehler, der sich gerade durch viele KI-Strategien zieht: Während IT-Fachleute über KI-Produktivität, Automatisierung und neue Agentenmodelle diskutieren, entsteht im Hintergrund eine völlig neue Klasse digitaler Identitäten. Viele bestehende Security-Modelle sind darauf bislang nicht ausgelegt. Denn die nächste Welle privilegierter Zugriffe entsteht nicht mehr nur durch Menschen, sondern durch KI-Agenten, Bots, APIs, Services und autonome Workflows. Diese sogenannten „Non-Human Identities (NHIs)“ verändern zunehmend die Grundlagen moderner Identity Security. Viele IT-Teams verlieren zunehmend die Übersicht darüber, welche Identitäten existieren, welche Berechtigungen sie besitzen und welche Systeme autonom handeln. Die stille Expansion von Maschinenidentitäten Die Zahl maschineller Identitäten wächst derzeit deutlich schneller als klassische Benutzerkonten. Ein aktueller Fall aus der…