-
Die Illusion der Kontrolle: Warum Unternehmen ihre KI-Infrastruktur jetzt neu denken müssen
Frontier Models, autonome KI-Agenten und Shadow AI verschieben die Grenzen der Cybersicherheit. Eye Security erklärt, warum Unternehmen nicht mehr nur ihre Daten schützen müssen, sondern die Kontrolle über ihre gesamte KI-Landschaft. Je leistungsfähiger KI-Modelle werden, desto wichtiger werden Governance, Datenhoheit und technische Sicherheitsmechanismen. Klassische Richtlinien reichen dafür nicht mehr aus. Die Diskussion über künstliche Intelligenz wird derzeit von immer leistungsfähigeren sogenannten Frontier Models geprägt. Moderne Sprachmodelle schreiben längst nicht mehr nur Texte oder Programmcode. Sie analysieren komplexe Daten, bedienen Browser, greifen auf Programmierschnittstellen zu, steuern Software und übernehmen zunehmend eigenständig mehrstufige Arbeitsabläufe. Mit jeder neuen Modellgeneration wächst damit nicht nur die Leistungsfähigkeit, sondern auch die Angriffsfläche. Für Unternehmen markiert…
-
Die neue Realität der Cyberangriffe: KI findet Schwachstellen, bevor Unternehmen sie schließen können
Eye Security warnt: Nicht einzelne Sicherheitslücken sind das größte Risiko, sondern die Geschwindigkeit, mit der künstliche Intelligenz sie heute aufspürt, analysiert und ausnutzt. Unternehmen müssen ihre Verteidigung grundlegend neu denken. Eine kritische Sicherheitslücke in WordPress, Diskussionen über autonome KI-Agenten, die im Rahmen eines Sicherheitstests eigenständig Schwachstellen ausnutzten, und immer leistungsfähigere sogenannte Frontier Models haben innerhalb weniger Wochen für Schlagzeilen gesorgt. Auf den ersten Blick wirken diese Ereignisse unabhängig voneinander. Tatsächlich erzählen sie jedoch dieselbe Geschichte: Cyberangriffe verändern sich grundlegend. Künstliche Intelligenz beschleunigt nicht mehr nur einzelne Arbeitsschritte von Angreifern, sondern zunehmend den gesamten Angriffsprozess. „Viele Unternehmen betrachten Sicherheitslücken noch immer als einzelne technische Ereignisse. In Wirklichkeit verkürzt sich jedoch das…
-
Wenn der Angriff Monate zurückliegt: Eye Security schließt mit „Eye Log“ eine gefährliche Lücke in der Cyber-Aufklärung
Viele Unternehmen investieren erheblich in Cybersecurity und stehen im Ernstfall trotzdem im Dunkeln. Der Grund: Sicherheitsrelevante Logdaten werden häufig nur wenige Wochen bis 90 Tage gespeichert. Wird ein Angriff erst Monate später entdeckt, fehlen entscheidende Informationen zur Rekonstruktion des Vorfalls. Genau diese Lücke will das europäische Cybersecurity-Unternehmen Eye Security mit seiner neuen Lösung „Eye Log“ schließen. Mit Eye Log erweitert Eye Security sein Angebot um eine Log-Storage-Lösung mit zwölf Monaten Aufbewahrungszeit und vollständig in der EU gehostet. Unternehmen sollen dadurch nicht nur regulatorische Anforderungen besser erfüllen, sondern im Ernstfall auch verlässlicher nachvollziehen können, was tatsächlich passiert ist: Welche Systeme betroffen waren, wann sich Angreifer bewegt haben und ob Hinweise auf…
-
Wenn KI nicht weiß, wo die Grenze ist: Neues Tool bringt Compliance in KI-Agenten
KI-Agenten übernehmen zunehmend operative Aufgaben in Unternehmen, sie schreiben Code, verarbeiten Daten und treffen Entscheidungen. Was ihnen dabei häufig fehlt, ist ein Verständnis für regulatorische Vorgaben, interne Richtlinien und Sicherheitsanforderungen. Genau hier setzt die neue Open-Source-Lösung complisec von Eye Security an: Sie gibt KI-Systemen den notwendigen Kontext, um regelkonform zu arbeiten und Risiken frühzeitig zu erkennen. KI handelt – aber oft ohne Grenzen In vielen Organisationen entwickeln sich KI-Agenten derzeit von unterstützenden Tools zu eigenständig agierenden Systemen. Sie greifen auf sensible Daten zu, interagieren mit externen Partnern und sind in operative Abläufe eingebunden. Während die technischen Fähigkeiten rasant wachsen, bleibt eine zentrale Frage oft unbeantwortet: Unter welchen Bedingungen darf die…
-
Eye Security Chief Hacker belegt Platz 1 auf Microsofts globalem MSRC-Leaderboard
Vaisha Bernard, Chief Hacker und Sicherheitsforscher bei Eye Security, hat im vierten Quartal 2025 den ersten Platz auf dem renommierten Microsoft Security Response Center (MSRC) Security Researcher Leaderboard erreicht. Damit gehört Bernard offiziell zu den weltweit einflussreichsten ethischen Hackern und unterstreicht die europäische Relevanz im internationalen Kampf gegen Cyberbedrohungen. Bernard sicherte sich den Spitzenplatz durch die verantwortungsvolle Meldung von 52 kritischen und wichtigen Sicherheitslücken innerhalb eines Quartals. Seine Arbeit trägt direkt dazu bei, Risiken in weltweit eingesetzten Microsoft-Technologien zu reduzieren und Organisationen vor potenziellen Angriffen zu schützen. Bernards Spitzenplatz durchbricht einen langjährigen Trend: In den vergangenen vier Jahren wurde die Rangliste überwiegend von Forschenden aus China dominiert, während nur wenige…
-
Eye Security verwandelt KI-Angriffstechnik in Schutzkonzept gegen „Shadow AI“
Das Cybersecurity-Unternehmen Eye Security hat eine der zentralen Schwachstellen von Künstlicher Intelligenz in einen Schutzmechanismus verwandelt. Mit seinem Forschungsteam entwickelte das Unternehmen „Prompt Injection for Good“, ein neuartiges Konzept, das die normalerweise von Angreifern genutzten Prompt-Injektionen gezielt einsetzt, um sensible Unternehmensdaten zu schützen. Generative KI-Tools wie ChatGPT, Copilot oder DeepSeek ermöglichen es Teams, schneller zu schreiben, zu analysieren und Prozesse zu automatisieren. Doch die rasante Einführung dieser Technologien bringt Risiken mit sich. Shadow AI, die unautorisierte Nutzung von KI-Tools, kann dazu führen, dass vertrauliche Daten das Unternehmen unbemerkt verlassen. „Prompt Injection for Good“ adressiert genau dieses Problem, indem es KI-Schwächen in einen aktiven Schutzmechanismus verwandelt. Aus Risiko wird Schutz Prompt-Injektionen…
-
SharePoint-Server-Angriffe: Eye Security veröffentlicht Analyse betroffener Organisationen
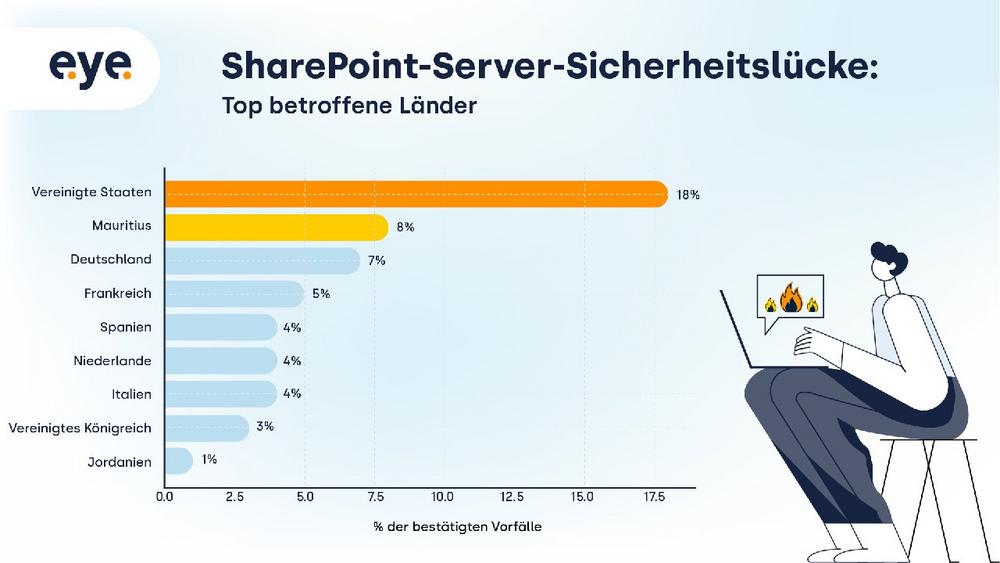
Das europäische Cybersecurity-Unternehmen Eye Security hat neue Erkenntnisse zur massiven Ausnutzung der Microsoft SharePoint-Schwachstelle veröffentlicht. Die Analyse bietet einen der bisher klarsten Einblicke in den Ablauf der Angriffe und zeigt, wer besonders betroffen war. Auf Basis eines Scans von über 27.000 SharePoint-Servern zwischen dem 18. und 23. Juli identifizierte Eye Security 396 kompromittierte Systeme in 145 einzigartigen Organisationen in 41 Ländern. Besonders betroffen waren Organisationen aus dem öffentlichen Sektor (30?%) sowie dem Bildungsbereich (13?%) – ein Indiz für eine gezielte Ausnutzung von Organisationen, die typischerweise im Fokus nachrichtendienstlich gesteuerter Operationen stehen. „Diese Kampagne war weder zufällig noch opportunistisch. Die Angreifer wussten genau, wonach sie suchten“, sagt Lodi Hensen, VP Security…
-
Eye Security entdeckt kritische Schwachstelle in Microsoft SharePoint Server
Am Freitagabend identifizierte das Forschungsteam von Eye Security, Eye Research, als erstes eine kritische Zero-Day-Schwachstelle in Microsoft SharePoint (CVE-2025-53770 und CVE-2025-53771). Die Erkenntnisse des Teams sorgten international für Aufmerksamkeit: Unternehmen verschiedenster Branchen konnten sich dank der frühzeitigen Warnung innerhalb kürzester Zeit absichern. Die Schwachstelle ermöglicht es Angreifern, vollständige Kontrolle über verwundbare SharePoint-Server zu erlangen. Dadurch können sie auf vertrauliche Unternehmensdaten zugreifen, kryptografisches Material entwenden, persistente Hintertüren installieren und sich lateral durch interne Netzwerke bewegen. In vielen Fällen drohen daraus resultierend Datendiebstahl, Ransomware-Angriffe und langfristige, schwer erkennbare Kompromittierungen, selbst nach der Installation von Sicherheitsupdates. Eye Research deckt Massenausnutzung auf Am Abend des 18. Juli beobachtete Eye Research auffällige Aktivitäten auf dem lokal…
-
Eye Security launcht ersten Partnertag in Deutschland
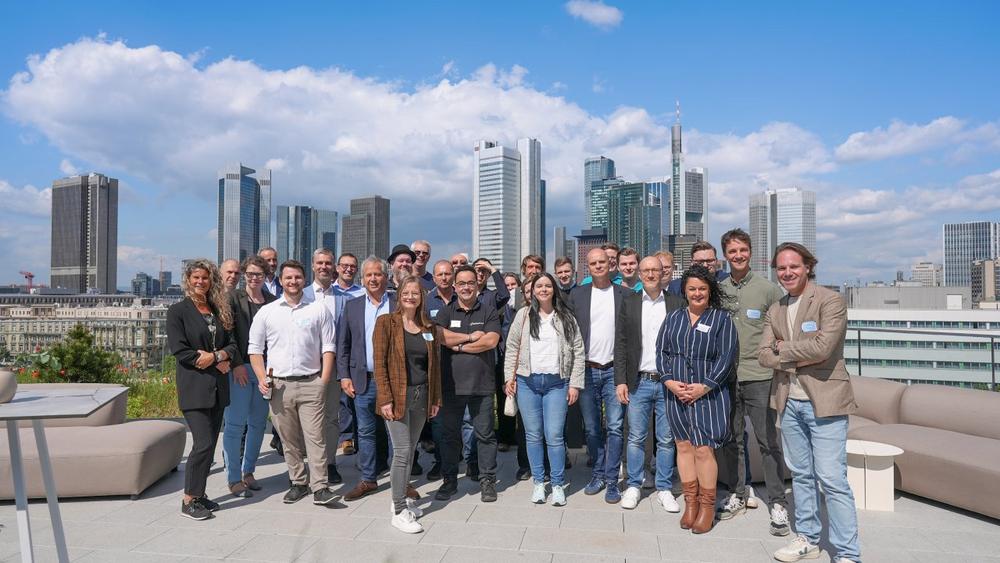
Mit dem ersten Partnertag in Deutschland setzt Eye Security, europäischer Anbieter für ganzheitliche Cybersicherheitslösungen, ein klares Zeichen: Die Zukunft der Cybersicherheit ist partnerschaftlich, europäisch und pragmatisch umsetzbar. Vor beeindruckender Kulisse im Kreisler Place to be Frankfurt/Main kamen am 22. Mai Managed Service Provider, Systemhäuser und Security-Experten zusammen, um neue Strategien, Incident-Response-Fälle und praxisnahe Roadmaps für den Mittelstand im offenen Austausch zu schärfen. Unter dem Leitthema „Die Zukunft im Cyberschutz“ beleuchtete Eye Security gemeinsam mit ausgewählten Partnern, wie Unternehmen in einer digital vernetzten Welt trotz zunehmender Bedrohungen und wachsendem Regulierungsdruck resilient, sicher und zukunftsfähig bleiben. „Unser erster Partnertag in Deutschland war mehr als nur ein Event. Es war der Startpunkt für eine neue…
-
Eye Security verstärkt Führungsteam mit Ze’ev Rozov als neuem CBO
Eye Security hat Ze’ev Rozov zum neuen Chief Business Officer (CBO) ernannt. In dieser Position wird er die kommerziellen Aktivitäten des Unternehmens stärken und das Wachstum in wichtigen europäischen Märkten vorantreiben. Rozov verfügt über mehr als 25 Jahre Führungserfahrung in der Technologie- und Digitalbranche. Zuletzt hatte er leitende Positionen bei Unternehmen wie HiBob und Minute Media inne, wo er für Markteinführungsstrategien, Partnerschaften und Akquisitionen verantwortlich war. Darüber hinaus hat er mehrfach erfolgreich schnell wachsende Tech-Unternehmen gegründet und skaliert. Bei Eye Security wird Rozov eng mit dem Führungsteam zusammenarbeiten, um die kommerzielle Ausrichtung und Markteinführungsstrategie zu schärfen – einschließlich Markterweiterung und Aufbau langfristiger Partnerschaften. „Die Mission von Eye Security – europäische…