-
Was drei Fachkongresse über die öffentliche IT von morgen verraten.
Wonach wird in der Verwaltung gesteuert? Diese Frage wurde in einer Live-Abfrage im Plenum des KGSt-FORUMs gestellt. Von 197 Teilnehmenden gaben 107 an, nach Input zu steuern, also nach eingesetzten Mitteln wie Budget und Personal. Nur 13 nannten die Wirkung, die ein Vorhaben tatsächlich erzielt. Der Rest verteilte sich auf andere Antworten. Für mich fasst dieses Ergebnis gut zusammen, was ich zwischen Mitte September und Mitte Oktober auf drei Verwaltungskongressen erlebt habe. Neben dem KGSt-FORUM war ich auf dem ÖV-Symposium NRW und der Smart Country Convention (SCCON). Die Formate waren unterschiedlich, die Diskussionen auffällig ähnlich. Selten ging es darum, welche Technologie als Nächstes kommt. Meist ging es darum, wie Verwaltung…
-
Cyber Security Expert Game für 100 Cyber-Security-Experten von Großkonzernen
Cyberangriffe stellen Mensch, Technik und Organisation vor Herausforderungen, die nur schwer in einer Übung abbildbar sind. Der Cyber Security Sharing & Analytics e.V. (CSSA) hatte die Absicht, ihren Mitgliedern – Cybersecurity Experten aus den Bereichen Red-Teaming, SOC bis hin zu Awareness-Teams – die Gelegenheit zu bieten, sich gemeinsam der komplexen Herausforderung eines Cyberangriffs zu stellen und den gegenseitigen Austausch und Wissenstransfer zu fördern. Zu diesem Zweck wurde das Incident Response Team von HiSolutions beauftragt, ein Cyber Security Expert Game zu entwickeln, welches diese Aspekte adressiert und auf unterhaltsame Art die Expertise aller Beteiligten einbindet. Das Ergebnis ist ein Frage-Antwort-Spiel, basierend auf realen Vorfällen und realistischen Injects aus einer Vielzahl von…
-
Cloudflight: Vom Sicherheitskonzept zum konzernweit zertifizierten ISMS nach ISO/IEC 27001:2022
Die Cloudflight GmbH ist ein europäischer, AI-first Full-Service-Technologiepartner für agentische Transformation und Software Engineering. Mit mehr als 800 Mitarbeitenden an 17 Standorten verbindet Cloudflight Technologieberatung, Daten- und KI-Expertise sowie modernes Software Engineering, um KI und digitale Innovation nachhaltig in geschäftskritische Systeme und Prozesse zu integrieren. Das Leistungsportfolio reicht von Cloud- und KI-Transformation über individuelle Softwareentwicklung bis hin zu IoT und E-Commerce. Um die Informationssicherheit konzernweit einheitlich zu steuern und die Grundlage für eine Zertifizierung nach ISO/IEC 27001 zu schaffen, hat Cloudflight gemeinsam mit HiSolutions ein zentrales ISMS eingeführt. Ziele: Sicherheitsniveau bewerten, Regelwerk erweitern, Standardkonformität erreichen Im Mittelpunkt der ISMS‑Einführung standen die gezielte Bewertung des bestehenden Sicherheitsniveaus, die strukturierte Erweiterung des…
-
Krisenstabsübung und Visualisierung bei EDW
Aus der Geschäftstätigkeit von lokalen Energieversorgern als kritische Infrastruktur auf kommunaler Ebene ergeben sich zahlreiche Gefahren und Risiken, die trotz aller präventiven Maßnahmen zu außerordentlichen Ereignissen führen können. Für die Bewältigung von besonderen Situationen ist das regelmäßige Üben und Schulen von Vorgehensweisen und Hilfsmitteln unverzichtbar. HiSolutions unterstützte bei der Durchführung von standardisierten Übungen sowie der Ausbildung von Personen für die Protokollierungs- & Visualisierungsrolle. Ziele: Realistische Krisenübungen, Vergleichbare Auswertung, Rollen praxisnah schulen Das Ziel des Projekts war die Durchführung einer realitätsnahen Krisenstabsübung mit allen Kooperationspartnern der EDW-Energiedienste. Die Übung sollte so ausgelegt werden, dass die Übungen der unterschiedlichen Unternehmen im Rahmen der Auswertung vergleichbar sind. Im Anschluss an die Übung sollte…
-
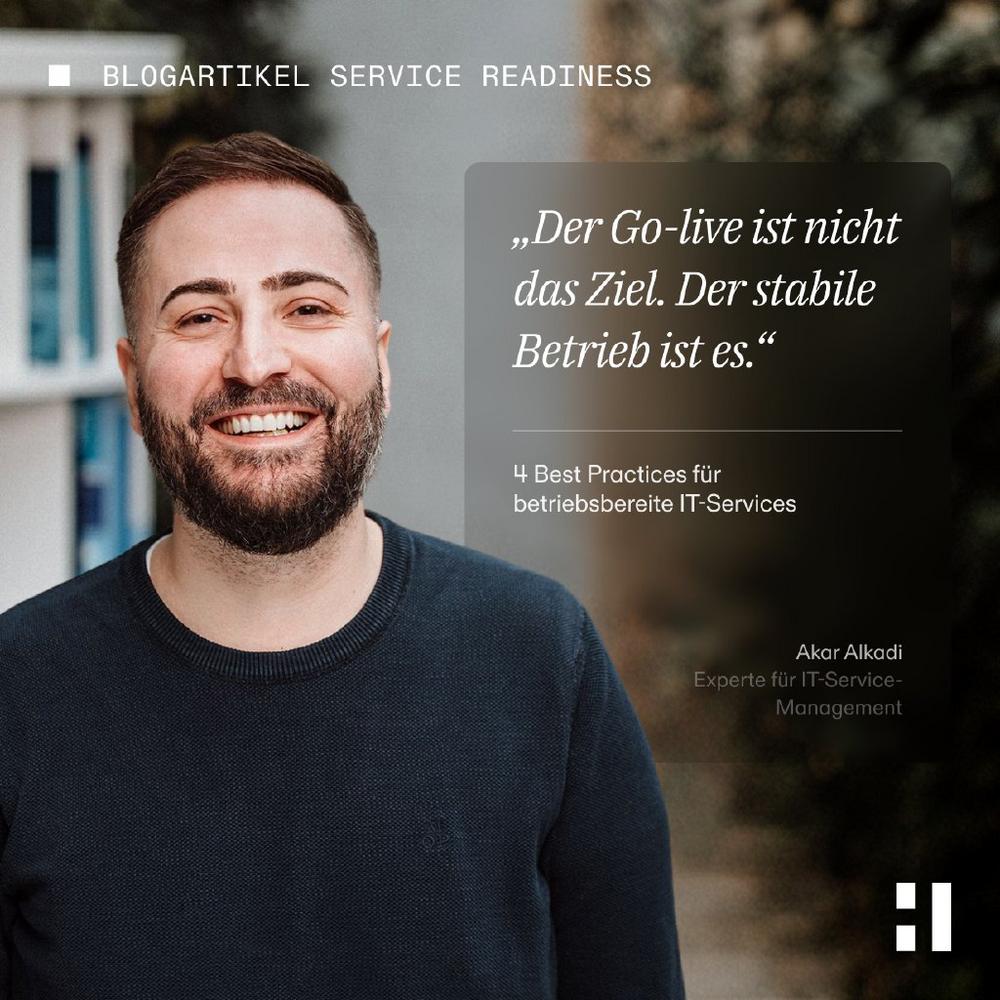
Service Readiness: So werden kritische IT-Services wirklich betriebsbereit
Digital beschlossen, aber noch nicht betriebsbereit: Im April 2026 waren in Berlin erst rund 10.000 der ursprünglich vorgesehenen 70.000 Beschäftigten für die E-Akte registriert. Als Hindernisse nennt die WELT unter Berufung auf dpa fehlerhafte Software, schwierige Schnittstellen, Personalmangel, Akzeptanzprobleme und Defizite in der Projektsteuerung. Der Fall zeigt exemplarisch, woran viele IT-Vorhaben scheitern. Nicht an einer einzelnen Technikfrage, sondern am Zusammenspiel von Prozessen, Verantwortlichkeiten, Infrastruktur und organisatorischen Rahmenbedingungen. Genau dieses Zusammenspiel vor Einführung oder Änderung eines IT-Services beschreibt der Begriff Service Readiness. Was bedeutet Service Readiness? Ihre Organisation ist auf kritische IT-Services angewiesen. Fallen etwa das ERP-System für Auftragsabwicklung und Abrechnung, die Produktionssteuerung oder das zentrale Identity- und Access-Management aus, stehen im schlimmsten…
-
Financial Operations etablieren: Warum Cloud-Kosten klare Governance brauchen
Cloud-Transformationen starten selten mit dem Ziel, Kosten zu erhöhen. Unternehmen migrieren in die Cloud, weil sie schneller entwickeln, flexibler skalieren, modernisieren oder den Betrieb entlasten wollen. In der Praxis zeigt sich jedoch häufig ein anderes Bild: Nach der Migration steigen die Kosten schneller als erwartet, Verantwortlichkeiten bleiben unklar und die eigentlichen Kostentreiber werden erst sichtbar, wenn die Rechnung bereits deutlich höher ausfällt als geplant. Was bedeutet Financial Operations (FinOps)? FinOps steht für Financial Operations und beschreibt eine Arbeitsweise, bei der IT, Finance, Einkauf, Fachbereiche und Betrieb gemeinsam Verantwortung für Cloud-Kosten und den daraus entstehenden Wert übernehmen. Es geht nicht nur darum, Rechnungen zu prüfen oder einzelne Ressourcen günstiger zu betreiben. FinOps…
-
Coaching zum Aufbau eines zertifizierungsfähigen ISMS
Zunehmende Regulierungen innerhalb der Informationssicherheit betreffen immer mehr auch Start-ups. Der Software-Hersteller Gridfuse wollte diesen Anforderungen proaktiv gerecht werden und sich zukunftssicher aufstellen. HiSolutions begleitete Gridfuse erfolgreich bei der Implementierung eines Informationssicherheitssystems (ISMS) nach ISO/IEC 27001 unter Berücksichtigung der KRITIS-Gesetzgebung inklusive Branchenstandard. Ziele: Aufbau eines smarten und zukunftssicheren ISMS; Compliance erhöhen; Zertifiziertes Sicherheitsniveau Gridfuse wollte mit dem Projekt ein passgenaues und handhabbares ISMS einführen, ohne die Organisation zu überfordern oder ihre Start-up Mentalität zu verlieren. Gerade im Bereich der Softwareentwicklung war es wichtig, aktuelle Funktionalitäten, Arbeitsweisen und Tools aufrechtzuerhalten oder durch kompatible Lösungen abzulösen. Gleichzeitig wollte Gridfuse im Zuge des Ausbaus ihrer Energienetzstruktur die Reaktionsfähigkeit auf weitere Compliance-Anforderungen erhöhen, um…
-
Ein CSMS für globale Sicherheit
Die Schnellecke Group ist ein international tätiger Logistik- und Produktionsdienstleister mit besonderem Fokus auf die Automobilindustrie. Für die Unternehmensgruppe wurde in Zusammenarbeit mit HiSolutions ein Corporate Security Management System (CSMS) nahezu von Grund auf etabliert, um zentrale Sicherheitsdisziplinen einheitlich zu steuern. Ziele Einheitliche Sicherheitssteuerung; gemeinsames Framework; standortweite Umsetzung Ziel des Projektes war es, ein CSMS zu entwickeln. Dabei sollten zentrale Sicherheitsdisziplinen wie Informationssicherheit, Security Risk Management, Business Continuity Management, Personalsicherheit und Physische Sicherheit in einer einheitlichen Regelungs- und Prozessstruktur zusammengeführt werden. Ein wesentlicher Schwerpunkt lag darin, die unterschiedlichen Anforderungen der Unternehmenssparten Schnellecke Logistics (SLSE) und KWD-Automotive (KWD) in einem gemeinsamen Security Control Framework (SCF) zu bündeln. Die Sparten unterscheiden sich…
-
Datendiebstahl im Gesundheitswesen
Die Seniorenpflege Birkholz und das Pflegenetzwerk St. Annen versorgen in fünf Häusern Senioren stationär, betreuen Menschen mit Demenz und bieten seniorengerechtes Wohnen sowie Tagespflege. Im Juni 2026 geriet die Organisation unter Druck: Nach der Kompromittierung eines E-Mail-Kontos bemerkte der IT-Dienstleister den Diebstahl von Zugangsdaten aus einem Passwortspeicher. Um den Schaden zu begrenzen und die Systeme zu sichern, beauftragte das Unternehmen sofort das Spezialisten-Team von HiSolutions. Ziele Vorfall schnell klären, Datenabfluss analysieren, Systeme absichern Um den Betrieb der Seniorenpflege sicherzustellen, galt es vorrangig zu ermitteln, ob neben dem E-Mail-Konto weitere Systeme durch Angreifer kompromittiert wurden. Gleichzeitig war die Gefahr einer Ransomware-Verschlüsselung von betriebskritischen IT-Systemen und Daten abzuwehren. Herausforderungen Unklare Angriffslage, kompromittierte…
-
20 unabhängige Kanzleistandorte, ein gemeinsamer Sicherheitsmaßstab für CMS Law
CMS Law ist eine internationale Anwaltskanzlei mit mehr als 20 weltweit verteilten Sozietäten. Mithilfe von übergreifenden Cybersicherheitsstandards hat sich CMS Law auf ein einheitlich hohes Sicherheitsniveau verpflichtet. HiSolutions überprüfte die Umsetzung der Sicherheitsmaßnahmen durch Penetrationstests und technische Audits in allen Mitgliedssozietäten und unterstützte die Verbesserung der Sicherheit durch Empfehlungen und Nachprüfungen. Ziele: Ein Sicherheitsstandard, geprüft aus drei realen Angriffsperspektiven Ziel des Projekts Global Technical Audit war ein umfassender vergleichender Überblick über das Sicherheitsniveau der weltweiten Sozietäten aus drei komplementären Blickwinkeln: Sicht externer Angreifender aus dem Internet Sicht eines Angreifenden, der bereits einen Rechner im internen Netz übernommen hat technische Compliance-Sicht: Verifikation der Umsetzung konkreter Sicherheitsanforderungen aus den Bereichen Asset Management, Identity and…