-
Automated Moving Target Defense (AMTD): Wegweisend für moderne IT-Sicherheit
Durch die sich verschärfenden Cyberbedrohungen haben Sicherheitsteams mit einer steigenden Anzahl von Warnmeldungen und Fehlalarmen zu kämpfen. Das beeinträchtigt die Sicherheitseffizienz und bindet viele Ressourcen. Automated Moving Target Defense (AMTD), ein neues Konzept, das von Gartner entwickelt und gefördert wird, soll diese Dynamik durchbrechen und für Abhilfe sorgen. Sicherheitsprodukte und -dienste, die AMTD-Technologien einsetzen, erhöhen die Hürden für Angreifer. Die kontrollierte Orchestrierung von Veränderungen in IT-Umgebungen unterbricht Angriffe aktiv und vereitelt Einbruchsversuche. AMTD auf dem Endpoint Sophos setzt AMTD-Technologien am Endpoint ein und stellt damit den Angreifern Barrieren auf, um die Bedrohungen automatisch abzufangen beziehungsweise zu eliminieren. Neben der Reduzierung der Bedrohungsoberfläche, der Verhaltensanalyse und dem Einsatz von Deep-Learning- beziehungsweise…
-
Aufgedeckte Schleichfahrt: Analyse einer modernen „Musterattacke“
Bereits im April dieses Jahres wurde eine neue Ransomware-Gruppe namens „Money Message“ aktiv. Während die Cyberkriminellen bislang unter dem Radar flogen, konnte Sophos X-Ops die Aktivitäten der Cyberkriminellen nun bei der mit der Untersuchung eines Angriffs auf eine australische Organisation näher unter die Lupe nehmen. Die Gruppierung liefert ein Musterbeispiel für eine mittlerweile sehr weit verbreitete Angriffsvariante: die Schleichfahrt durch gekaperte Firmennetzwerke auf verschiedenste Weise, um der Erkennung und Eliminierung zu entgehen. So wurden zum Beispiel bei 78 Prozent der im ersten Halbjahr 2023 analysierten Fälle des Sophos Incident Response Teams interne RDP-Dienste von Cyberkriminellen für ihre Zwecke missbraucht. In diesem speziellen Fall nutzte Money Message eine anfällige VPN-Verbindung, um…
-
Finanzsektor zahlt bei Ransomware-Angriffen Rekordsummen
Stetig wächst die Zahl der jährlichen Ransomware-Attacken auf Unternehmen des Finanzsektors: waren es in 2021 noch 34 Prozent, stieg die Zahl in 2022 auf 55 Prozent und liegt im 2023-Report bei 64 Prozent. Der unbefugte Einstieg in die Systeme erfolgt zumeist über ausgenutzte Schwachstellen (40 Prozent). Kompromittierte Zugangsdaten sind hingegen nur zu 23 Prozent für Angriffe verantwortlich – eine der niedrigsten Raten im Finanzsektor. Hier könnte die Aufklärungsarbeit in der Belegschaft für ein höheres Sicherheitsbewusstsein gesorgt haben, oder auch strengere interne Sicherheitsmaßnahmen. Die Verschlüsselung von Daten ist mittlerweile auch ein regulärer Teil einer Ransomware-Attacke. Im letzten Jahr waren davon 54 Prozent im Finanzbereich betroffen (weltweit 65 Prozent), 2023 bereits 81…
-
Studie zum Einsatz von Cyber Security as a Service (CSaaS)
46 Prozent der Unternehmen setzen bereits auf Cyber Security as a Service (CSaaS) 35 Prozent befinden sich in der Implementierung Ein entscheidender Grund ist die 24/7-Überwachung Für Unternehmen ist Cybersecurity in den letzten Jahren zu einem erfolgskritischen Faktor geworden. Die voranschreitende digitale Transformation, eine zunehmende Vernetzung von IT-Infrastrukturen sowie die stetige Professionalisierung der Cyberkriminalität bieten den Angreifern gute Bedingungen, um neue Angriffsvektoren zu identifizieren und Unternehmen zu attackieren. Unternehmen können mithilfe externer Unterstützung durch Cyber Security as a Service (CSaaS) einen maßgeblichen Teil ihrer Cybersicherheit auslagern und den bestehenden Schutz der IT-Infrastruktur optimieren und modernisieren. Inwieweit Unternehmen diese Möglichkeiten bereits nutzen und aus welchen Gründen sie sich dafür oder auch…
-
Tschüss, Privatsphäre!
Bei dem Social Media Dienst X (ehemals Twitter) ist viel los. Kürzlich verkündete das Unternehmen, dass es sich von seiner „Circles“-Funktion trennen will. Ab 31.Oktober ist Schluss. Christopher Budd, Director Threat Research bei Sophos, erklärt, warum dieser Schritt für Nutzer eventuell unerwartet Folgen haben kann. Die Circles-Funktion bei X war dazu gedacht, dass der Nutzer die Sichtbarkeit von Tweets auf explizit ausgewählte Konten einschränken konnte – ein Kreis Auserwählter sozusagen. Nur diese Gruppe konnte dann bestimmte Tweets sehen, sie waren nicht öffentlich. Ab 31. Oktober 2023 wird es jedoch keine Privatsphäreeinstellung „pro Tweet“ mehr geben. Die einzige individuell einstellbare Option für einen Tweet liegt dann darin, den gesamten Account zu…
-
Sophos unterstützt den Aufbau hybrider Wireless-Umgebungen mit neuen Wi-Fi 6 Access Points
Sophos, stellt seine neuen AP6 Series Access Points vor. Mit der neuen Generation von remote verwalteten Wi-Fi 6 Access Points unterstützt Sophos den Übergang zu hybriden Umgebungen. Die Serie ergänzt das bestehende Sophos Secure Access Portfolio, zu dem auch die Sophos Firewalls und die Sophos Switches gehören. Mit aus der Cloud gemanagtem Wi-Fi adressiert Sophos den Bedarf an skalierbaren, remote verwaltbaren Wi-Fi-Lösungen, um die steigende Anzahl von vernetzten Geräten und die Verbreitung von IoT-Systemen zu bewältigen. Die Kombination der Sophos AP6 Series mit den Sophos Switches bietet Channel-Partnern eine konsolidierte Single-Vendor-Access-Solution-Strategie, die den Aufwand und die Kosten für die Verwaltung mehrerer unterschiedlicher Systeme von verschiedenen Anbietern reduziert. Mit den erheblichen Leistungsverbesserungen von Wi-Fi 6 lassen…
-
Aktenzeichen XY gelöst – Forensische Analyse realer Cyberangriffe deckt Taktiken der Angreifer auf
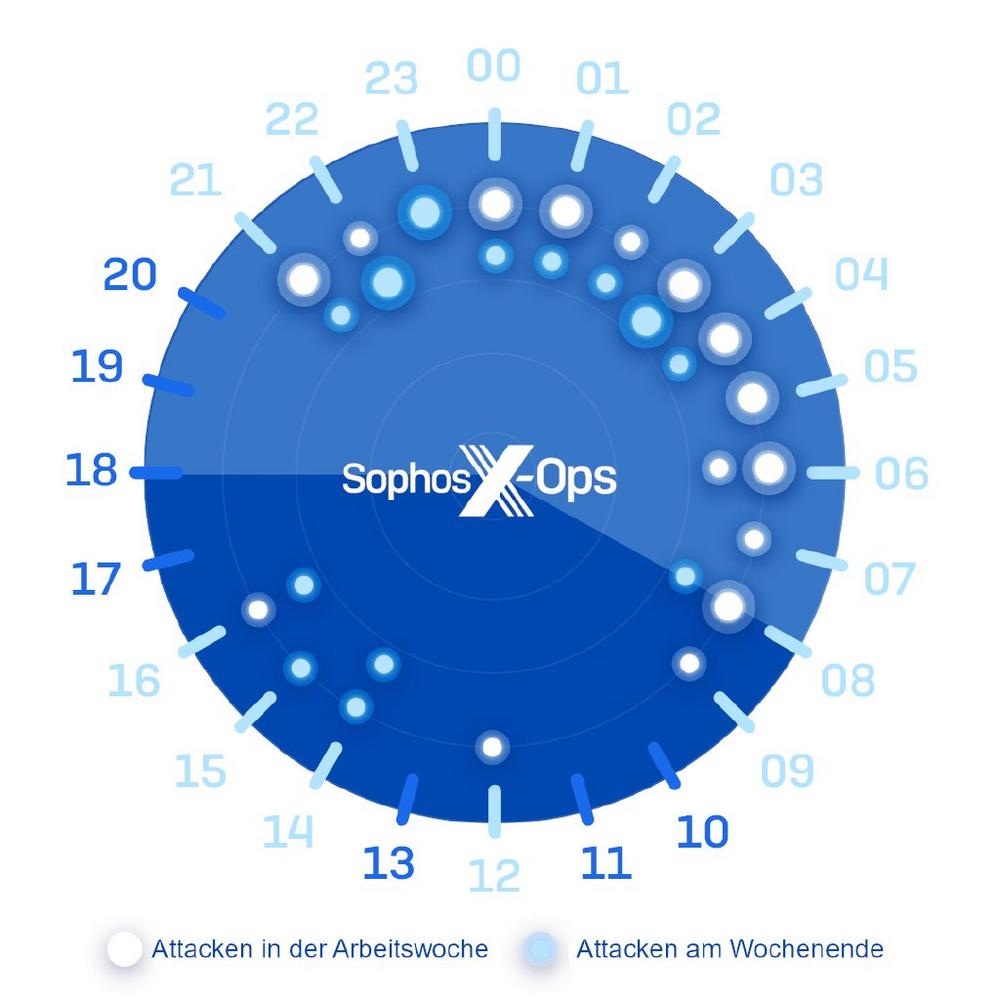
Sophos Active Adversary Report for Tech Leaders 2023: Detaillierte Untersuchung der vom Sophos Incident Response Team übernommen Fälle macht deutlich, dass Angreifer immer kürzer im infiltrierten Netzwerk verweilen, bevor sie ihre Attacke starten, sie zudem weniger als einen Tag benötigen, um auf das Active Directory zuzugreifen und die Mehrheit der Ransomware-Attacken außerhalb der Geschäftszeiten stattfinden. Sophos veröffentlicht heute seinen Active Adversary Report for Tech Leaders 2023. Der Bericht gibt einen detaillierten Einblick in das Verhalten und die Tools von Angreifern im ersten Halbjahr 2023. Auf Basis der Analyse der von Sophos bearbeiteten Incident Response (IR)-Fälle von Januar bis Juli 2023 hat Sophos X-Ops herausgefunden, dass die durchschnittliche Verweildauer von Angreifern (Zeit vom…
-
Ein Paket in der Schweiz: Bei Anruf Scam
Zuerst traf es ein Schweizer Unternehmen: Sophos entdeckt ausgeklügelte neue Kompromittierungsmethoden und Social Engineering-Techniken. Die Kombination von Telefon- und E-Mail-Ködern in dieser komplexen Angriffskette weist auf neue Taktiken hin, die von Cyberkriminellen eingesetzt werden, um ihre Malware zu verbreiten. Sophos hat im Rahmen der Untersuchung eines infizierten Computers eine perfide, kombinierte Angriffstaktik offengelegt: Alles begann mit einem harmlos klingenden Anruf. Die analysierten Informationen zeigen eine komplexe neue Angriffstaktik, die glaubwürdige Telefon- und E-Mail-Kommunikation miteinander kombiniert, um die Kontrolle über Unternehmensnetzwerke zu übernehmen und Daten abzuführen. Die Malware selbst wurde dabei auf äußerst ungewöhnliche Weise geliefert: ein Anrufer überzeugte das Angriffsziel, eine E-Mail-Nachricht zu öffnen, die keinen Text enthielt, sondern als Grafik gestaltet…
-
Angriff auf die Synapsen – Bildungseinrichtungen mit höchster Ransomware-Rate
Der Sektor Bildung kommt beim Thema Ransomware nicht gut weg. Wie Sophos im Rahmen seiner globalen Analyse The State of Ransomware in Education 2023 herausfand, sind hier nach den häufigsten Angriffen auch mit die höchsten Lösegeldzahlungen zu finden. Sophos stellt seinen jährlichen Ransomware-Report für das Bildungswesen vor. The State of Ransomware in Education 2023 macht sichtbar, dass Bildungseinrichtungen weltweit die höchste Rate an Ransomware- Attacken hatten. 79 Prozent des Hochschulbereichs sowie 80 Prozent der niedrigeren Bildungseinrichtungen berichteten, Opfer von Ransomware geworden zu sein – dies entspricht einem Wachstum von 64 bzw. 56 Prozent gegenüber dem Vorjahr. Bei mehr als drei Viertel der Bildungseinrichtungen (81 Prozent im unteren Bildungsbereich; 73 Prozent im Hochschulbereich), die von…
-
Plötzlich Gemeinsamkeiten: Sophos entdeckt neue Übereinstimmungen zwischen Hive, Royal und Black Basta Ransomware
Sophos ist ein weltweit führender und innovativer Anbieter von fortschrittlichen Cybersecurity-Lösungen, darunter Managed Detection and Response (MDR)- und Incident-Response-Dienste. Das Unternehmen bietet ein breites Portfolio an Endpoint-, Netzwerk-, E-Mail- und Cloud-Sicherheitstechnologien, das bei der Abwehr von Cyberangriffen unterstützt. Als einer der größten auf Cybersecurity spezialisierten Anbieter schützt Sophos mehr als 500.000 Unternehmen und mehr als 100 Millionen Anwender weltweit vor aktiven Angriffen, Ransomware, Phishing, Malware und vielem mehr. Die Dienste und Produkte von Sophos werden über die cloudbasierte Management-Konsole Sophos Central verbunden und vom bereichsübergreifenden Threat-Intelligence-Expertenteam Sophos X-Ops unterstützt. Die Erkenntnisse von Sophos X-Ops erweitern das gesamte Sophos Adaptive Cybersecurity Ecosystem. Dazu gehört auch ein zentraler Datenspeicher, der eine Vielzahl…