-
NIS2 in der Praxis: 96 % Compliance. 3,21 Millionen Euro Risikokosten.
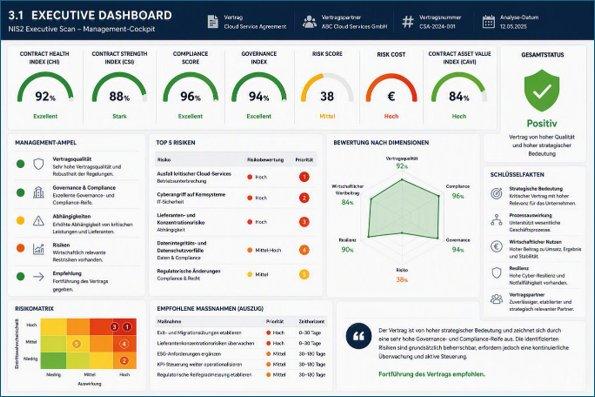
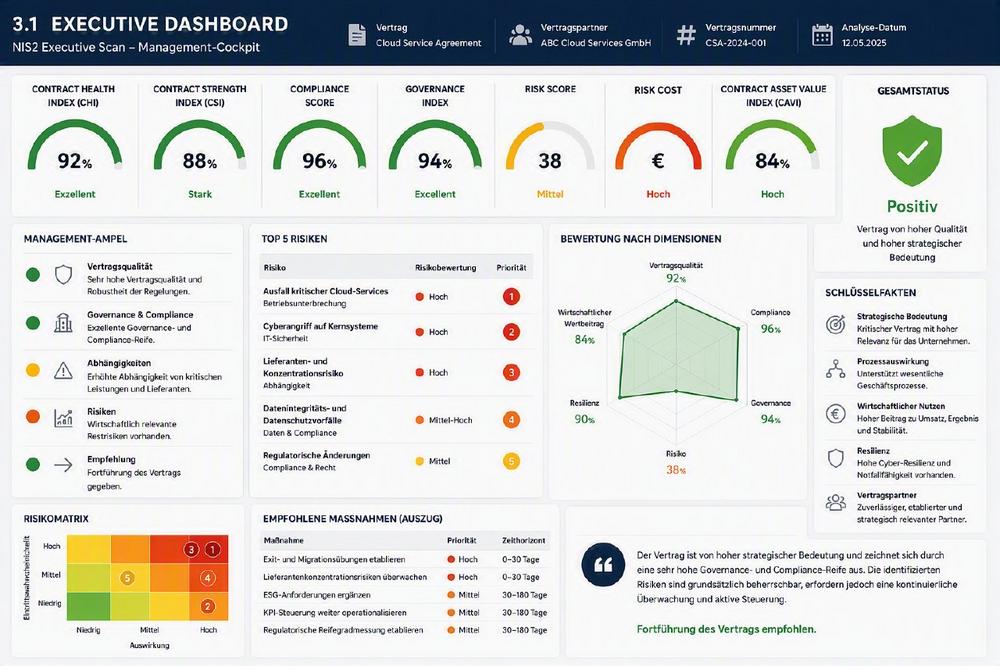
Executive Summary Ein Vertrag mit 96 % Compliance Score, 94 % Governance Index und 93 % NIS2 Readiness verursacht trotzdem Risikokosten von 3,21 Mio. €. Der Grund liegt nicht in regulatorischen Defiziten, sondern in seiner strategischen Bedeutung für Umsatz, Betrieb und Wertschöpfung. Executive Snapshot Kennzahl Ergebnis NIS2 Readiness Index 93 % Compliance Score 96 % Governance Index 94 % Contract Health Index 92 % Contract Asset Value Index 84 Punkte Portfolio-Rang #18 von 1.247 Verträgen Portfolio-Klasse Top 5 % Risk Cost 3,21 Mio. € Der analysierte Vertrag erfüllt die Anforderungen moderner Governance, Compliance und Cyber-Resilienz nahezu vollständig. Gleichzeitig verursacht er Risikokosten von 3,21 Mio. €. Die Ursache liegt nicht in mangelhaften Vertragsklauseln, sondern in der wirtschaftlichen Bedeutung der…
-
LEGANTA® öffnet die Vertrags-Black-Box für NIS2
Unternehmen stehen heute vor einer Herausforderung, die weit über klassische Compliance-Fragen hinausgeht. Mit NIS2 rücken nicht nur IT-Systeme, sondern auch Verträge, Lieferantenbeziehungen und geschäftskritische Dienstleistungen in den Fokus von Aufsichtsbehörden, Auditoren und Management. Doch eine zentrale Frage bleibt häufig unbeantwortet: Welche Verträge sind überhaupt relevant und welche Risiken verbergen sich in ihnen? Genau hier setzt die LEGANTA® NIS2 Journey an. Mit einem durchgängigen Analyseansatz macht LEGANTA® das sichtbar, was bisher verborgen blieb: die regulatorische, wirtschaftliche und operative Bedeutung von Verträgen. Statt isolierter Einzelprüfungen entsteht ein vollständiger Transparenzpfad von der ersten Betroffenheitsanalyse bis zur kontinuierlichen regulatorischen Steuerung. Die Vertrags-Black-Box wird transparent In vielen Unternehmen befinden sich tausende Verträge in digitalen Archiven,…
-
Schluss mit dem Score-Kult: Warum Fragen wertvoller sind als Punkte
Der Markt für Vertragsanalyse und Compliance-Management liebt Kennzahlen. NIS2 Compliance Score, Supply Chain Score, Governance Score, Contract Index oder Resilience Index versprechen Transparenz und Vergleichbarkeit auf Knopfdruck. Meist mündet die Analyse in einer Zahl zwischen 0 und 100, einer Ampelbewertung oder einem Reifegradmodell. Doch genau hier beginnt das Problem. Ein Score wirkt objektiv und managementtauglich. Er beantwortet jedoch selten die Fragen, die Unternehmensleitungen tatsächlich stellen. Statt Klarheit zu schaffen, erzeugt er häufig neue Unsicherheiten. Erhält ein CIO beispielsweise die Information, dass der „Supply Chain Security Score“ seines Unternehmens bei 62 Prozent liegt, folgen unmittelbar die entscheidenden Fragen: Warum nur 62 Prozent? Welche Lieferanten sind betroffen? Welche Vertragsklauseln fehlen? Welche Risiken…
-
Das Risiko steht nicht im Vertrag. Es wartet auf sein Ereignis.
Vorstände, Geschäftsführer und Risikomanager investieren heute Millionen in Compliance, Cyber Security, Governance und Vertragsmanagement. Trotzdem erleben sie immer wieder dieselbe Überraschung: Eine Produktionslinie steht still. Ein strategischer Lieferant liefert nicht. Ein Service Provider verfehlt seine SLAs. Eine Meldefrist wird versäumt. Ein kritischer Geschäftsprozess kommt zum Erliegen. Und plötzlich steht die Frage im Raum: Wie konnte das passieren? Die ernüchternde Antwort lautet oft: Weil das eigentliche Risiko nie sichtbar war. Nicht, weil Informationen fehlten. Nicht, weil die Verträge fehlten. Nicht, weil die Normen unbekannt waren. Sondern weil der Blick auf das Wesentliche fehlte: das Ereignis. Ohne Ereignis gibt es kein Risiko Das klingt zunächst banal. Ist es aber nicht. Denn die…
-
NIS2 beginnt nicht im Rechenzentrum. Aber dort endet sie auch nicht.
Kaum eine Regulierung hat in den vergangenen Jahren so viel Aufmerksamkeit erzeugt wie NIS2. Die Diskussion konzentriert sich dabei meist auf technische Themen: Security Operations Center, Incident Response, Schwachstellenmanagement, Netzwerksicherheit, Business Continuity oder Cyber-Resilienz. All diese Themen sind zweifellos wichtig. Dennoch erleben viele Unternehmen, dass ihre NIS2-Initiativen trotz hoher Investitionen nur begrenzte Transparenz schaffen. Es entstehen Checklisten, Gap-Analysen, Audits und Maßnahmenkataloge. Die eigentlichen Managementfragen bleiben jedoch häufig unbeantwortet. , Welche Verträge unterstützen kritische Funktionen? Welche Lieferanten erzeugen die größten Abhängigkeiten? Welche NIS2-Anforderungen betreffen welche Geschäftsprozesse? Welche Vertragsklausel verursacht welches Risiko? Welche Assets sind betroffen? Wie hoch ist der potenzielle wirtschaftliche Schaden? Wer trägt die Verantwortung? Welche Maßnahme reduziert das Risiko…
-
Vom Vertrag zur Unternehmenssteuerung: LEGANTA® stellt neues NIS2-Scoremodell für die Bewertung kritischer Verträge vor
Mit der zunehmenden Umsetzung der NIS2-Richtlinie rückt eine bislang oft unterschätzte Frage in den Mittelpunkt: Wie kann ein Unternehmen erkennen, welche Verträge seine operative Stabilität, Lieferfähigkeit und regulatorische Sicherheit tatsächlich beeinflussen? Die LEGANTA® Contract Intelligence Platform beantwortet diese Frage mit einem neuen, mehrdimensionalen NIS2-Scoremodell. Ziel ist es, Verträge nicht nur hinsichtlich ihrer Compliance zu bewerten, sondern ihren tatsächlichen Beitrag zur Unternehmensresilienz, Risikosteuerung und operativen Leistungsfähigkeit sichtbar zu machen. , NIS2 beginnt nicht bei der IT, sondern bei den Geschäftsprozessen In modernen Unternehmen hängen zentrale Geschäftsprozesse von einer Vielzahl vertraglich geregelter Leistungen ab. Cloud-Dienste, Rechenzentren, ERP-Systeme, Telekommunikation, Lieferanten, Produktionssysteme und Energiedienstleistungen bilden das Rückgrat der digitalen Wertschöpfung. Fällt ein kritischer Vertragspartner…
-
NIS2 wird zur Kostenfalle: Warum Unternehmen ihre größten Compliance-Risiken oft nicht kennen
Die Umsetzung der europäischen NIS2-Richtlinie beschäftigt derzeit tausende Unternehmen. Neue Sicherheitsmaßnahmen werden eingeführt, Prozesse angepasst, Berater beauftragt und Budgets erhöht. Dennoch bleibt eine zentrale Frage in vielen Organisationen unbeantwortet: Kennen Unternehmen tatsächlich die Risiken und Verpflichtungen, für die sie verantwortlich sind? Nach Einschätzung von LEGANTA® liegt genau hier das größte Problem vieler NIS2-Initiativen. Unternehmen investieren zwar in Cyber Security, Governance und Dokumentation, verfügen jedoch häufig nicht über die notwendige Transparenz hinsichtlich ihrer vertraglichen Verpflichtungen gegenüber Dienstleistern, Lieferanten und Geschäftspartnern. Die größten NIS2-Pain Points Die Herausforderungen beginnen meist lange vor technischen Sicherheitsmaßnahmen: Verträge sind über unterschiedliche Systeme, Abteilungen und Archive verteilt. Kritische Verpflichtungen sind in tausenden Seiten unstrukturierter Dokumente verborgen. Verantwortlichkeiten,…
-
NIS2: Die größte Cyber-Risikoquelle liegt oft nicht in der IT – sondern in den Verträgen
Viele Unternehmen investieren derzeit Millionenbeträge in Firewalls, Security Operations Center und technische Schutzmaßnahmen, um die Anforderungen der europäischen NIS2-Richtlinie zu erfüllen. Dennoch bleibt eine entscheidende Frage häufig unbeantwortet: Wer trägt eigentlich die Verantwortung, wenn ein externer Dienstleister Opfer eines Cyberangriffs wird? Steht im Vertrag, dass Sicherheitsvorfälle gemeldet werden müssen? Gibt es Auditrechte? Sind Subunternehmer verpflichtet, vergleichbare Sicherheitsstandards einzuhalten? Existiert ein Notfallplan? Und wie wird sichergestellt, dass kritische Geschäftsprozesse nach einem Angriff wieder anlaufen? Die Antworten darauf befinden sich meist nicht in der IT-Landschaft, sondern in tausenden Verträgen, die über Jahre oder Jahrzehnte entstanden sind. Genau hier setzt die LEGANTA® NIS2 Intelligence Platform an. LEGANTA analysiert Vertragsbestände automatisiert, identifiziert sicherheitsrelevante Verpflichtungen…
-
CEO, CFO, CRO: Warum Sie Ihr Unternehmen möglicherweise falsch steuern
Die teuerste Fehlannahme im Management Die größte Managementillusion unserer Zeit lautet: Unternehmen bestehen aus Prozessen. Diese Sichtweise prägt seit Jahrzehnten die Art und Weise, wie Unternehmen organisiert, digitalisiert und gesteuert werden. Milliarden fließen in ERP-Systeme, CRM-Lösungen, Workflow-Plattformen, Governance- und Compliance-Systeme sowie Vertrags- und Dokumentenmanagement. Nahezu jeder Geschäftsbereich verfügt heute über spezialisierte Software, die Informationen sammelt, Prozesse dokumentiert und Kennzahlen liefert. Und dennoch sitzen Vorstände, Geschäftsführer und Bereichsleiter regelmäßig vor denselben Fragen: Warum steigen unsere Kosten schneller als unsere Erträge? Welche konkreten Auswirkungen hat NIS2 auf unser Geschäftsmodell? Welche Lieferanten gefährden unsere Resilienz? Welche Verträge erzeugen die größten Risiken? Warum wächst die Organisation schneller als die Wertschöpfung? Und welche Verpflichtungen…
-
Nutzen für Unternehmen: Warum ein ereignisgesteuerter Vertragsansatz überlegen ist
Der eigentliche Wert von LEGANTA® liegt nicht nur in der Automatisierung von Verträgen, sondern in der Fähigkeit, aus Ereignissen unmittelbar wirtschaftlich sinnvolle Handlungen abzuleiten. Unternehmen gewinnen dadurch Transparenz, Geschwindigkeit, Risikokontrolle und einen deutlich höheren Automatisierungsgrad. Risiken werden sichtbar, bevor Schäden entstehen In klassischen Systemen werden Risiken häufig erst erkannt, wenn bereits ein Problem eingetreten ist. LEGANTA® berechnet dagegen die möglichen Auswirkungen eines Ereignisses bereits in dem Moment, in dem dieses erkannt wird. Aus einem Lieferverzug werden beispielsweise automatisch die möglichen Folgen für Fristen, Vertragsstrafen, Umsätze, Margen und Kundenbeziehungen abgeleitet. Dadurch können Unternehmen: Risiken früher erkennen Gegenmaßnahmen rechtzeitig einleiten Vertragsstrafen vermeiden Umsatzverluste reduzieren Compliance-Verstöße verhindern Statt Risiken zu dokumentieren, werden Risiken…