-
KI-beschleunigte Cyberangriffe unter DORA: Der 5-Punkte-Plan für LSIs, Vorstand und ICT-Manager
I. Der 5-Punkte-Plan für LSIs, Vorstand und ICT-Manager Künstliche Intelligenz schafft keinen vollständig neuen Cybersicherheitsrisikotyp. Sie verändert jedoch Geschwindigkeit, Umfang und Qualität bekannter Angriffsmuster. Schwachstellen können schneller identifiziert und ausgenutzt, funktionsfähige Exploits schneller erstellt, Phishing- und Social-Engineering-Angriffe überzeugender gestaltet und Angriffe stärker automatisiert werden. Hinzu kommen Risiken aus Software-Lieferketten, Open-Source-Komponenten, Cloud-Umgebungen und ausgelagerten IKT-Dienstleistungen. Die Europäische Zentralbank beschreibt diese Entwicklung als langfristige Veränderung der Bedrohungslage. KI erzeugt nicht zwingend völlig neue Angriffsarten, kann aber die Geschwindigkeit und Skalierung etablierter Cyberangriffe erheblich verstärken. Im Mittelpunkt stehen daher nicht isolierte KI-Sonderregelungen, sondern die Frage, ob Institute ihre bestehenden Schutz-, Erkennungs-, Reaktions- und Wiederanlauffähigkeiten an diese beschleunigte Bedrohungslage anpassen. Für weniger bedeutende Institute…
-
KYC-Sorgfaltspflichten nach GwG: UBO, EDD und der Übergang zur AMLR
Rechtsstand: 23. September 2026. Der Beitrag behandelt die Kundenprüfung bei BaFin-beaufsichtigten Unternehmen des Finanzsektors; er ersetzt keine institutsindividuelle rechtliche Prüfung. Das Wichtigste in Kürze Durchgängiger Prozess: KYC-Sorgfaltspflichten umfassen Identifizierung, wirtschaftlich Berechtigte, Geschäftszweck, PEP-Prüfung und laufende Überwachung, nicht nur das Onboarding (§ 10 Abs. 1 Nr. 1–5 GwG; Gesetzeswortlaut). UBO-Prüfung (Ultimate Beneficial Owner): Kundenangaben erheben und Angaben überprüfen sind getrennte Pflichten; der Registerabgleich kann unter gesetzlichen Voraussetzungen für die Überprüfung ausreichen (§ 11 Abs. 5 Satz 3, § 12 Abs. 3 Satz 3F GwG; Erhebung, Überprüfung). Risikogerechte Vertiefung: Verstärkte Sorgfaltspflichten ergänzen die allgemeinen Pflichten und müssen zum konkreten Risikofall passen (§ 15 Abs. 1 und 2 GwG; Gesetzeswortlaut). AMLR-Vorbereitung: Ab 10.…
-
Interne Revision: Aufgaben, Prüfungsgrenzen und wirksame Mängelnachverfolgung
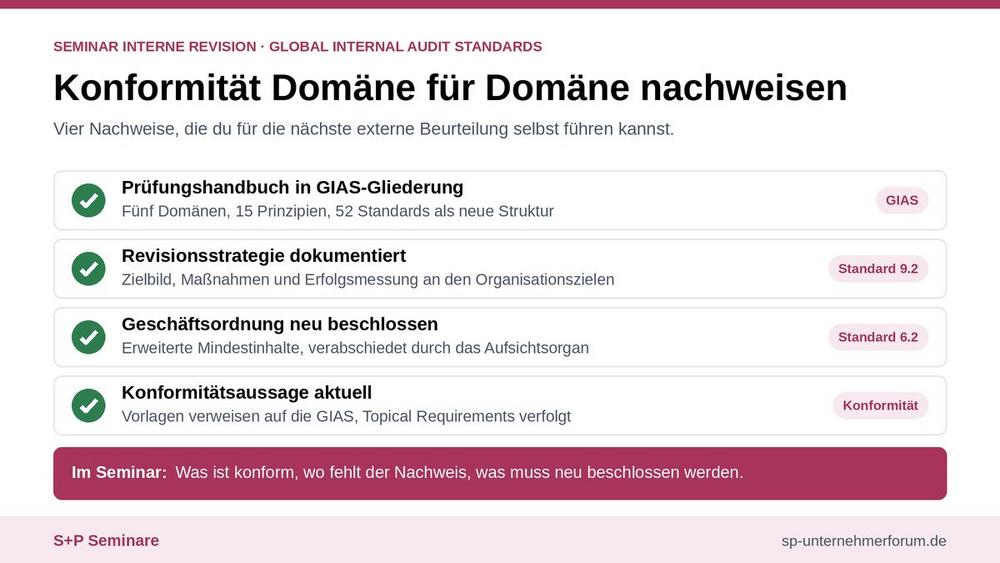
. Autor: Achim Schulz (LinkedIn) Ein Prüfungsplan ist abgearbeitet, die Berichte sind geschrieben und die Maßnahmenliste weist überwiegend erledigte Punkte aus. Trotzdem bleibt eine entscheidende Frage: Funktionieren die Kontrollen inzwischen tatsächlich besser? Für die Interne Revision sollte deshalb nicht allein zählen, ob eine Prüfung abgeschlossen ist, sondern ob ihr Urteil nachvollziehbar begründet und die Beseitigung festgestellter Mängel belastbar nachgewiesen wurde. Die Abgrenzung beginnt bei den Zuständigkeiten: Die Revision prüft unabhängig und risikoorientiert die Geschäftsorganisation, das Risikomanagement und das interne Kontrollsystem einschließlich ausgelagerter Tätigkeiten; sie ist dabei nicht die operative Ersatzmannschaft für die geprüften Bereiche, wie AT 4.4.3 Tz. 3 und 5 der Mindestanforderungen an das Risikomanagement (MaRisk) verdeutlichen (BaFin, MaRisk…
-
AMLR-Readiness: Warum belastbare Kundendaten den Zeitplan bestimmen
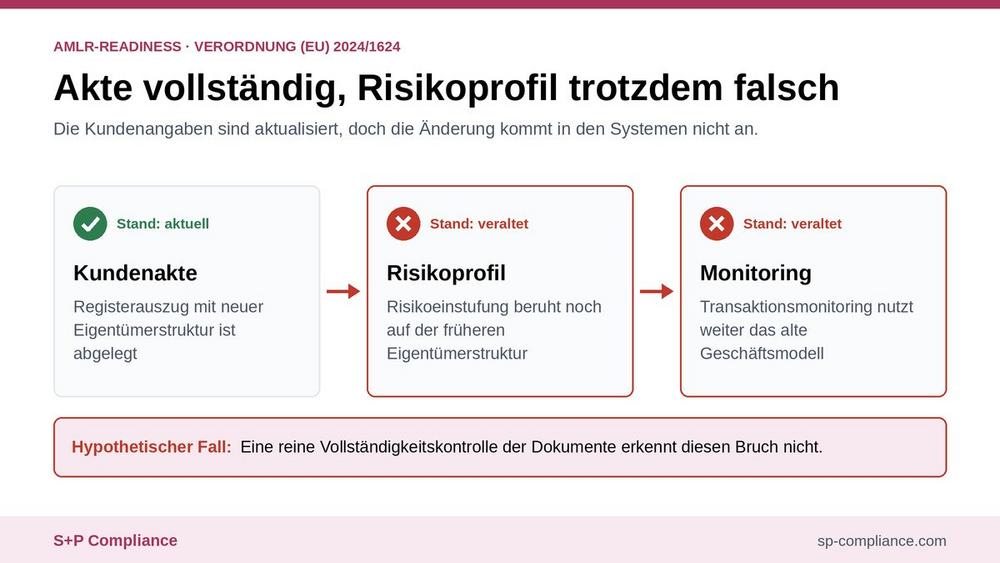
Autor: Achim Schulz Eine aktualisierte Geldwäsche-Richtlinie ist noch kein Nachweis für einen funktionsfähigen Kundenprozess. Ein Institut kann sämtliche Zuständigkeiten beschrieben haben und dennoch nicht nachvollziehen können, aus welcher Quelle eine Kundenangabe stammt, wann sie überprüft wurde oder weshalb eine Auffälligkeit ohne weitere Maßnahmen geschlossen wurde. AMLR-Readiness sollte deshalb nicht an der Zahl überarbeiteter Dokumente gemessen werden, sondern an der Verbindung von Anforderungen, Bearbeitung und überprüfbaren Ergebnissen. Ein hypothetischer Fall zeigt den Unterschied: Die Kundenakte enthält einen aktuellen Registerauszug, das Risikoprofil beruht jedoch auf einer früheren Eigentümerstruktur. Im Transaktionsmonitoring wird weiterhin das alte Geschäftsmodell des Kunden verwendet. Wer nur die Vollständigkeit einzelner Dokumente kontrolliert, übersieht möglicherweise den Widerspruch zwischen Akte, Risikoeinstufung…
-
Neue OpRisk-Taxonomie: Was Compliance-Fälle für die Geschäftsleitung bedeuten
I. Key Facts Die Delegierte Verordnung (EU) 2026/1167 ergänzt die CRR durch technische Regulierungsstandards zu operationellen Risiken. Sie wurde am 3. September 2026 im Amtsblatt veröffentlicht und tritt nach Artikel 40 am zwanzigsten Tag nach ihrer Veröffentlichung in Kraft. Artikel 23 bis 32 konkretisieren die Taxonomie für Verlustereignisse aus operationellen Risiken: Jedes Verlustereignis ist genau einer Ereignisart der Stufe 1 und genau einer Kategorie der Stufe 2 zuzuordnen; alle anwendbaren Attribute sind ergänzend zu erfassen. Die Kategorie 4.5 „Finanzkriminalität“ erfasst das Risiko von Geldwäsche, Versäumnissen im Zusammenhang mit KYC sowie Verstößen gegen Sanktionen. Wird ein Verlustereignis der Kategorie 4.5 zugeordnet, ist ihm nach Artikel 32 Absatz 3 in Verbindung mit…
-
EBA-RTS nach Art. 323 CRR: Was sich im operationellen Risikomanagement ändert
I. Die Kernaussage vorweg: Was ändert sich – und für wen? Der EBA-Entwurf konkretisiert die bereits geltenden Vorgaben des Art. 323 Abs. 1 CRR zum Management operationeller Risiken. Vorgesehen sind insbesondere detailliertere Anforderungen an Governance, Risikobewertung, Datenqualität, Kontrollen und Berichterstattung. Die zusätzlichen Konkretisierungen werden erst mit Inkrafttreten und Anwendung des endgültigen RTS verbindlich; die gesetzlichen Grundanforderungen des Art. 323 Abs. 1 CRR gelten bereits. Betroffen sind alle CRR-Institute. Die Schwelle von 750 Mio. Euro begrenzt nicht den Anwendungsbereich, sondern dient der proportionalen Abstufung einzelner Anforderungen. Bei einem Geschäftsindikator von mindestens 750 Mio. Euro gelten insbesondere eine jährliche Wirksamkeitsüberprüfung des OpRisk-Rahmenwerks, eine mindestens quartalsweise Berichterstattung an das Leitungsorgan sowie erweiterte Vorgaben für Risikodaten, Verlustdaten und die…
-
Digitale Transformation 2026/2027: Regulatorische Taktgeber, Datenzugang und Umsetzungsfähigkeit
Digitale Transformation ist in Deutschland und der EU von einer strategischen Option zu einem terminierten Pflichtprogramm geworden. Die obligatorische elektronische Rechnung greift für umsatzstarke Unternehmen ab dem 1. Januar 2027 und für alle übrigen ab dem 1. Januar 2028. Der Data Act gilt seit dem 12. September 2025 und entfaltet 2026 und 2027 weitere Stufen. Die KI-Verordnung verlangt bereits Kompetenz- und Transparenzpflichten und verlagert die Hochrisiko-Anforderungen in die Jahre 2027 und 2028. Parallel wirken Informationssicherheits-, Resilienz- und Barrierefreiheitsanforderungen. Dieser Beitrag ordnet die Taktgeber ein, benennt das eigentliche Nadelöhr — Datenqualität und Prozessarchitektur, nicht Technologie — und leitet eine Umsetzungslogik für die Jahre 2026 und 2027 ab, die Fristentreue mit Nachweisfähigkeit…
-
Der Geldwäschebeauftragte 2026/2027: Rechtsstellung, Pflichtenkern und der Übergang in das EU-Regelwerk
Die Funktion des Geldwäschebeauftragten ist gesetzlich klar konturiert, in der Umsetzung jedoch häufig unterbestimmt: Er ist für die Einhaltung der geldwäscherechtlichen Vorschriften zuständig, die Verantwortung der Leitungsebene bleibt davon unberührt, und er ist der Geschäftsleitung unmittelbar nachgeordnet. Zwei Entwicklungen verändern diese Funktion in kurzer Folge. Zum 10. Februar 2026 wurde das Geldwäschegesetz durch das Standortfördergesetz in mehreren Vorschriften geändert, und seit dem 1. März 2026 gelten bundeseinheitliche Vorgaben für Verdachtsmeldungen an die FIU. Zum 10. Juli 2027 tritt mit der Geldwäscheverordnung der EU ein unmittelbar anwendbares Regelwerk hinzu, das die Funktion in einen Compliance-Manager auf Leitungsebene und einen Geldwäschebeauftragten für die operative Umsetzung auffächert. Dieser Beitrag ordnet Rechtsstellung, Pflichtenkern, Sanktionsrahmen…
-
Leadership & Führung 2026/2027: KI-Governance, OKR und Haftungsschutz
Führung ist in Deutschland zum Engpassfaktor geworden: Nach dem Engagement Index Deutschland 2025 von Gallup ist nur jeder zehnte Beschäftigte emotional hoch gebunden, das Zutrauen in die Geschäftsführung bleibt schwach, und die volkswirtschaftlichen Produktivitätseinbußen fehlender Bindung lagen 2025 zwischen 119 und 142 Milliarden Euro. Parallel verdichtet sich die rechtliche Verantwortung: Organisationspflichten sind obergerichtlich bestätigt, Schulungspflichten für Geschäftsleitungen sind seit Dezember 2025 gesetzlich normiert, und die KI-Verordnung verlangt seit Februar 2025 ein ausreichendes Maß an KI-Kompetenz. Dieser Beitrag verbindet drei Perspektiven, die in der Praxis meist getrennt behandelt werden: die haftungsrechtliche Pflichtenlage, die empirische Evidenz zur Führungswirksamkeit und die Instrumentierung über Zielsysteme wie OKR. Leitthese: Haftungsschutz entsteht nicht durch Absicherungsrhetorik, sondern…
-
WpI MaRisk 2026: Was Wertpapierinstitute jetzt bis 2027 umsetzen müssen
WpI MaRisk 2026: Neue Anforderungen an Governance und Risikomanagement von Wertpapierinstituten Mit dem Rundschreiben 09/2026 (WA) hat die BaFin erstmals eigenständige Mindestanforderungen an das Risikomanagement kleiner und mittlerer Wertpapierinstitute veröffentlicht. Die WpI MaRisk gelten ab dem 1. Januar 2027. Betroffene Institute sollten die verbleibende Zeit für eine dokumentierte Umsetzungs- und Lückenanalyse nutzen. I. Die Kernaussage vorweg: Was ändert sich – und für wen? Die WpI MaRisk konkretisieren die Anforderungen des Wertpapierinstitutsgesetzes an die ordnungsgemäße Geschäftsorganisation und das Risikomanagement. Sie schaffen einen eigenständigen Aufsichtsrahmen, der auf die Geschäftsmodelle und Risikostrukturen von Wertpapierinstituten zugeschnitten ist. Erfasst werden: Kleine Wertpapierinstitute im Sinne des § 2 Abs. 16 WpIG, Mittlere Wertpapierinstitute im Sinne des…